Một email mời bạn đăng ký buổi livestream “ChatGPT cho đội marketing”, kèm phần thưởng 3 tháng ChatGPT Pro miễn phí. Trang đăng ký trông y như trang sự kiện của OpenAI, có cả bước “Xác nhận bạn không phải robot”. Bạn bấm “Continue with Microsoft”, được đưa sang đúng trang đăng nhập của Microsoft, nhập mật khẩu, duyệt xác thực 2 lớp. Mọi thứ đều thật. Chỉ có điều tài khoản công ty của bạn vừa được trao cho kẻ gian.
Đó là kịch bản của một chiến dịch lừa đảo mã thiết bị (device code phishing) mà công ty bảo mật Push Security công bố cuối tháng 10/2026. Kẻ gian không cần trang đăng nhập giả: chúng lợi dụng một cơ chế đăng nhập hợp lệ của Microsoft, rồi kết hợp với một “trạm trung gian” để đánh cắp phiên đăng nhập Google.
Câu trả lời ngắn: Lừa đảo mã thiết bị là chiêu dụ bạn nhập một mã do kẻ gian tạo vào trang đăng nhập thật của Microsoft. Khi bạn đăng nhập và đồng ý, quyền truy cập được cấp cho thiết bị của kẻ gian, nên mật khẩu mạnh hay xác thực 2 lớp đều không chặn được. Cách phòng chính: không bao giờ nhập mã thiết bị mà bạn không tự tạo ra.
Tóm tắt nhanh
- Chiến dịch giả mạo sự kiện của OpenAI, SpaceX và Anthropic, hứa tặng 3 tháng ChatGPT Pro hoặc Grok Heavy để dụ nhân viên đăng nhập bằng tài khoản công ty.
- Nút Microsoft dẫn tới lừa đảo mã thiết bị: bạn tự tay cấp quyền trên trang thật của Microsoft.
- Nút Google dẫn tới trạm trung gian (AiTM) chép lại mật khẩu, mã xác thực và cookie phiên.
- Passkey, khoá bảo mật FIDO2 chống được trạm trung gian, nhưng không cứu được bạn nếu tự nhập mã thiết bị của người lạ.
- Doanh nghiệp nên chặn luồng đăng nhập bằng mã thiết bị nếu không dùng, theo khuyến nghị của Microsoft.
Nội dung chính:
- Vụ lừa tặng ChatGPT Pro diễn ra thế nào
- Vì sao AI thành mồi nhử lừa đảo mới
- Hành trình 4 chặng từ email tới trang đăng nhập
- Lừa đảo mã thiết bị là gì
- Vì sao chiêu này qua mặt được xác thực 2 lớp
- Dấu hiệu nhận biết sự kiện, khuyến mãi AI giả
- Cách tự bảo vệ tài khoản Microsoft, Google
- Doanh nghiệp: chặn đăng nhập bằng mã thiết bị
- Lỡ nhập mã hoặc đăng nhập thì làm gì
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
Vụ lừa tặng ChatGPT Pro diễn ra thế nào
Theo báo cáo của Push Security, cuối tháng 10/2026, hệ thống của họ phát hiện và chặn nhiều lượt truy cập từ trình duyệt của khách hàng vào các trang đăng ký sự kiện giả. Trang tiêu biểu nhất bắt chước trang sự kiện OpenAI Academy, quảng cáo một buổi livestream ngày 4/11 tên “ChatGPT for Social & Digital Marketing Teams” và hứa tặng 3 tháng ChatGPT Pro cho người đăng ký.
Cùng một bộ mã còn có “bản SpaceX”: một buổi giới thiệu chỉ dành cho khách mời vào ngày 12/11, xoay quanh AI cho marketing và Grok, cho người đăng ký chọn quà là 3 tháng Grok Heavy hoặc “một cổ phần SpaceX”. Bản thứ ba mạo danh sự kiện của Anthropic tại AWS re:Invent; khi nhóm nghiên cứu kiểm tra thì trang này đã gỡ. Trang báo công nghệ BleepingComputer đưa tin về chiến dịch ngày 5/11/2026 (giờ Mỹ).
Điểm chung của các trang: yêu cầu đăng nhập bằng tài khoản công việc để “nhận quà”, và có hai nút “Continue with Microsoft”, “Continue with Google”. Đằng sau mỗi nút là một dịch vụ lừa đảo cho thuê (phishing-as-a-service) khác nhau: Kali365 cho tài khoản Microsoft và VoidProxy cho tài khoản Google. Cả hai đều được thiết kế để vượt xác thực đa yếu tố.
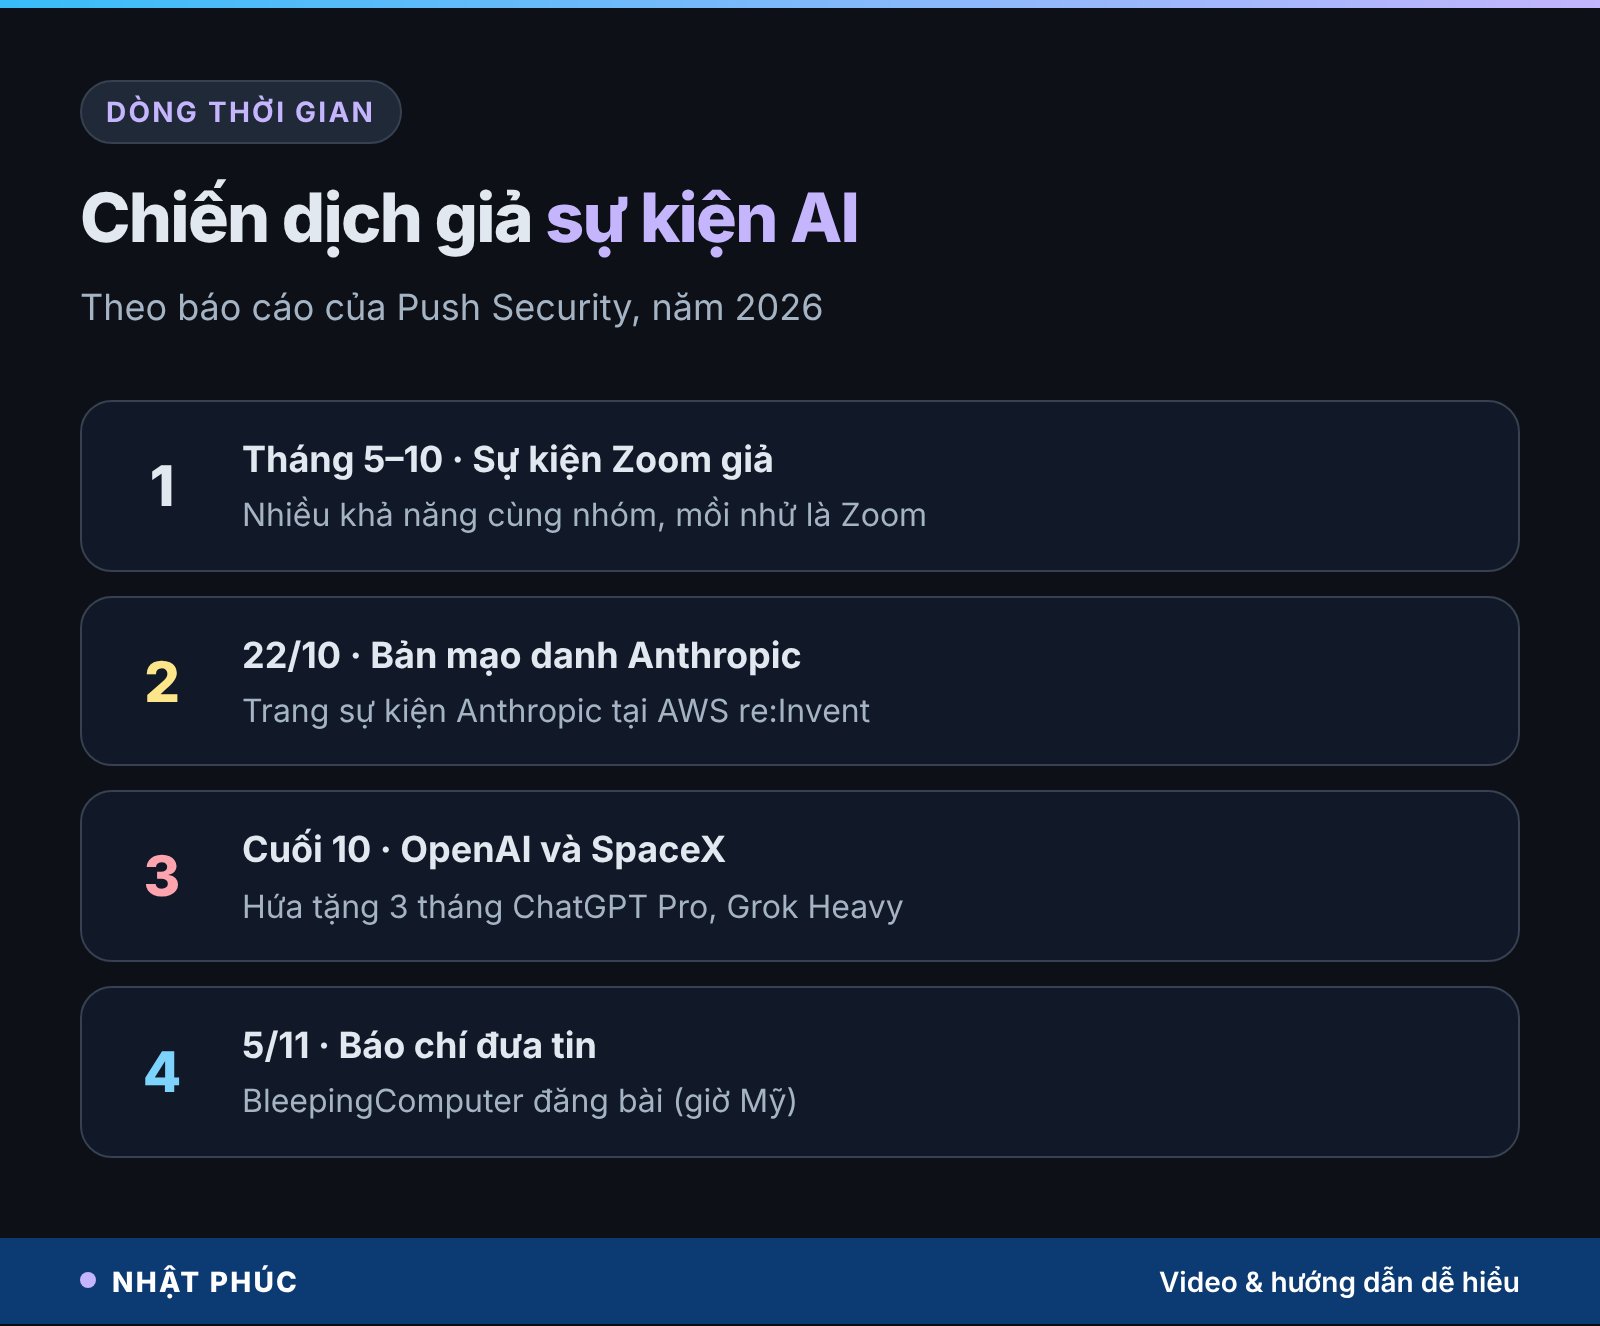
Nhóm đứng sau chiến dịch không mới. Push Security cho rằng nhiều khả năng cùng một nhóm đã chạy các trang sự kiện Zoom giả từ tháng 5 đến tháng 10/2026, rồi chuyển sang mạo danh Anthropic, OpenAI, SpaceX trong khoảng 20–30/10. Tên miền dùng cho trang OpenAI mới khoảng ba ngày tuổi khi bị phân tích. Chúng đổi tên miền liên tục, nên danh sách chặn tên miền xấu luôn chạy theo sau.
Vì sao AI thành mồi nhử lừa đảo mới
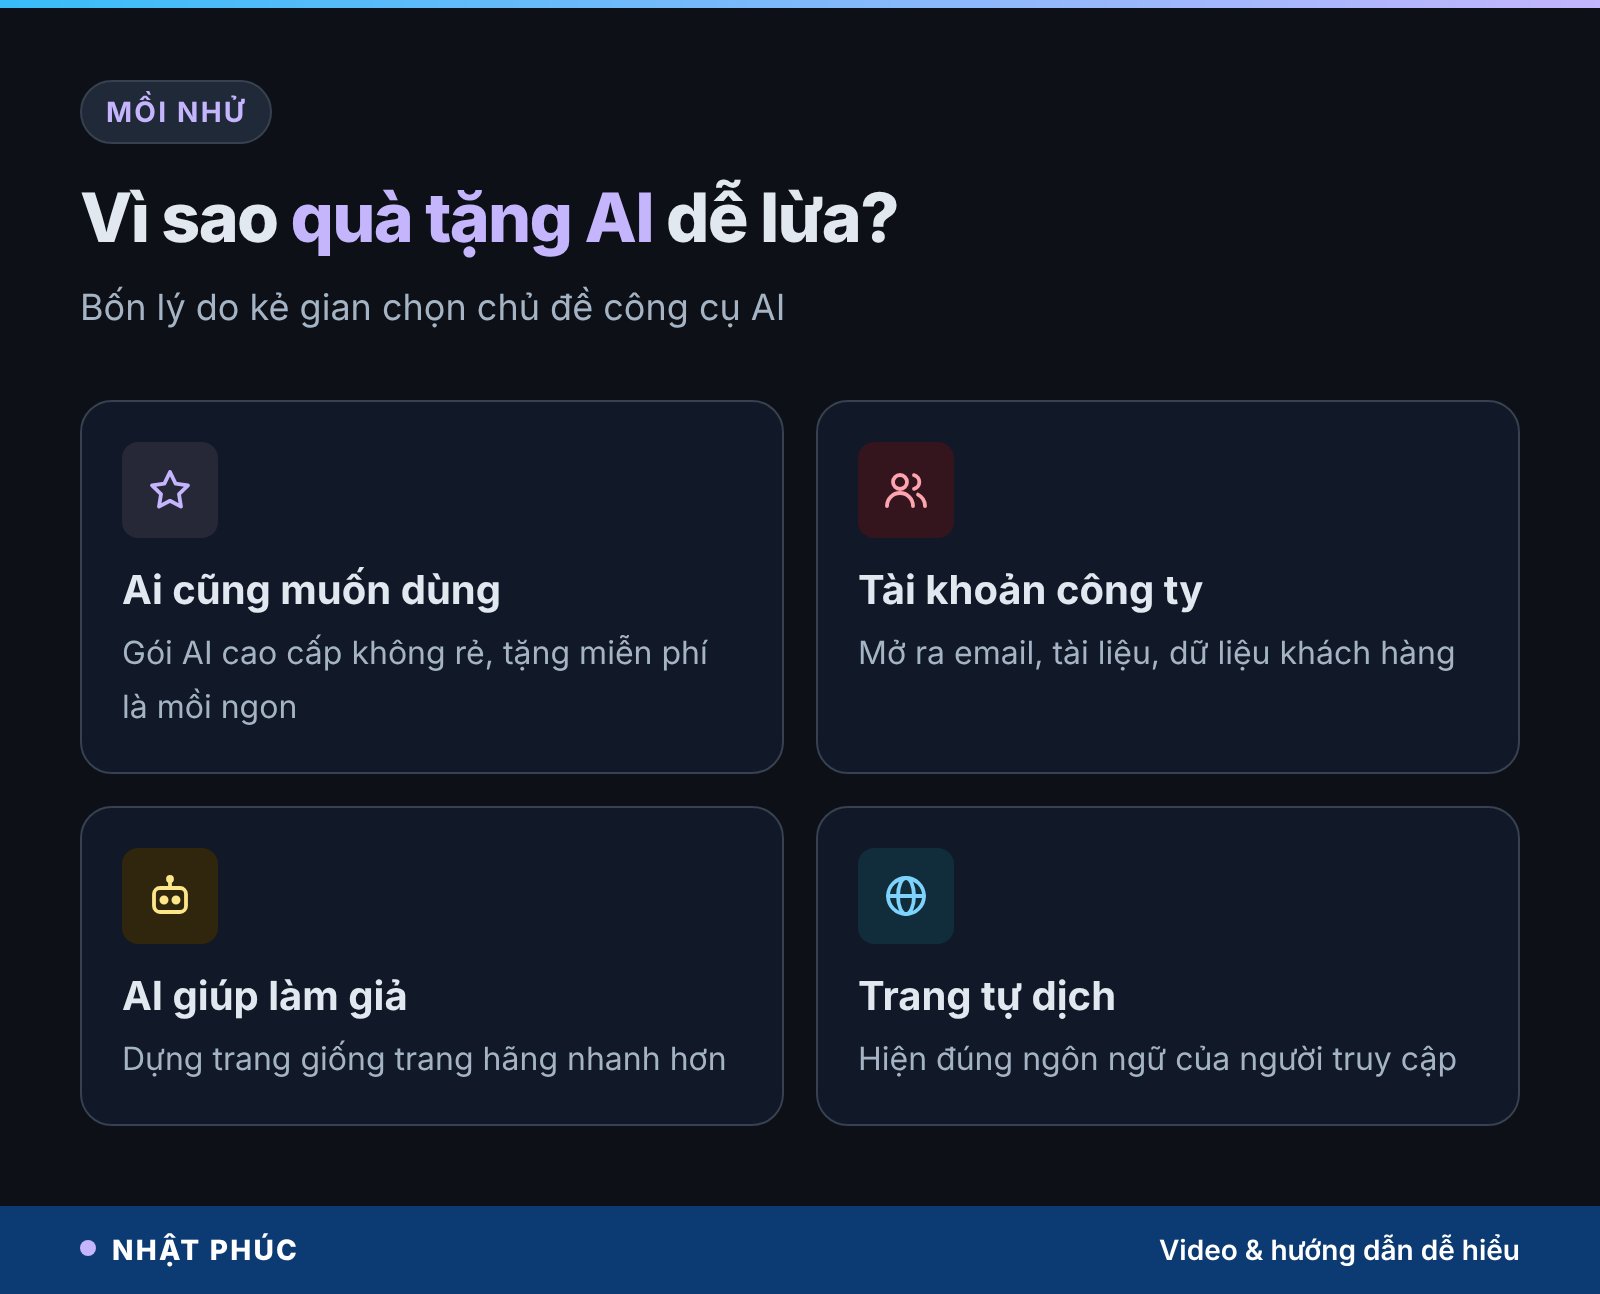
Mồi nhử hiệu quả là thứ nạn nhân đang thật sự muốn. Năm 2026, thứ nhiều nhân viên văn phòng muốn nhất là được dùng công cụ AI cao cấp. ChatGPT Pro là gói cá nhân cao nhất của OpenAI, không rẻ, nên lời mời “tặng 3 tháng” đánh trúng tâm lý “của hời, không lấy thì phí”.
Push Security chỉ ra thêm vài lý do khiến chủ đề AI đặc biệt hợp với kẻ gian:
- Nhắm đúng người: chiến dịch nhắm vào nhân viên marketing, nhóm hay được mời dự hội thảo và có nhu cầu dùng AI viết nội dung.
- Tài khoản công ty đáng giá hơn: một tài khoản Microsoft 365 hay Google Workspace mở ra email, tài liệu nội bộ, dữ liệu khách hàng và nhiều ứng dụng đăng nhập một lần (SSO).
- AI giúp làm giả dễ hơn: chính các công cụ AI ngày nay giúp dựng trang giống hệt trang thật của hãng nhanh hơn trước.
- Trang tự dịch: các trang giả tự chuyển sang ngôn ngữ của người truy cập, nên người Việt mở ra có thể thấy giao diện tiếng Việt, càng tưởng là sự kiện quốc tế chính thức.
Đây không phải lần đầu AI bị lấy làm mồi. Trước đó đã có quảng cáo tìm kiếm dẫn tới trang cài đặt chatbot giả, hay lời mời dự “hội nghị đối tác” mạo danh Meta, OpenAI, Anthropic trên trang sự kiện Zoom thật. Nếu bạn từng đọc bài về lừa đảo giả giọng nói bằng AI, đó là AI làm công cụ lừa; còn ở vụ này, AI là miếng mồi.
Hành trình 4 chặng từ email tới trang đăng nhập
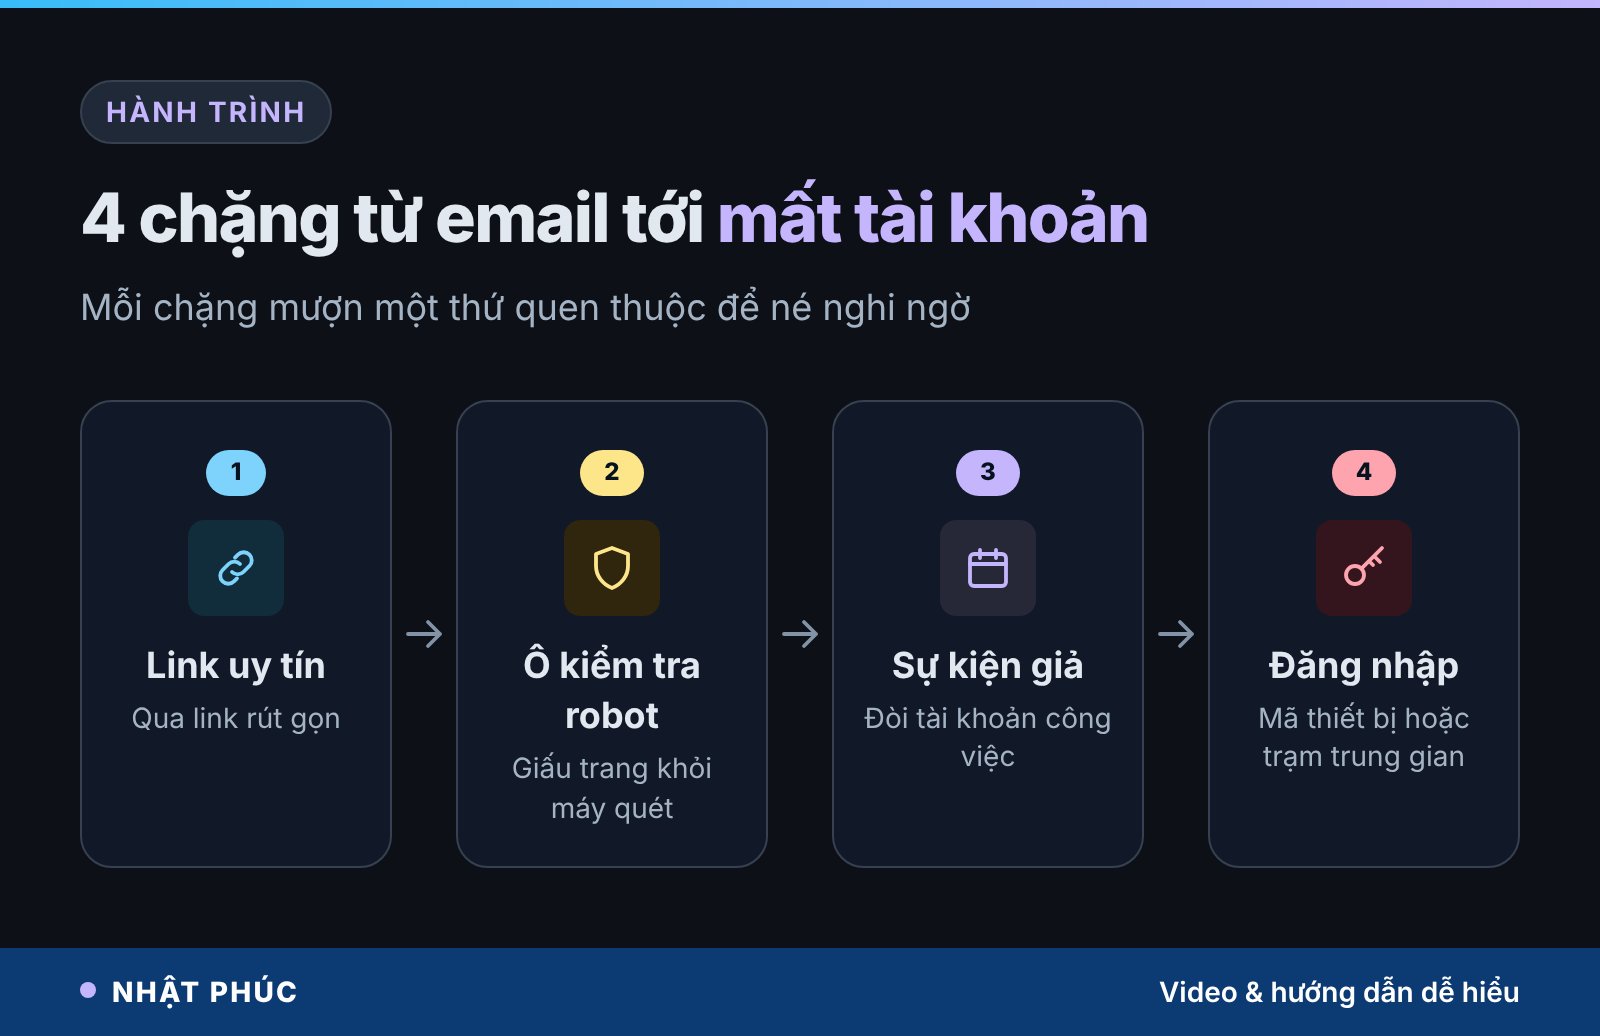
Điểm tinh vi của chiến dịch là mỗi chặng đều đi qua thứ trông “sạch sẽ”, để cả con người lẫn máy quét bảo mật khó nghi ngờ.
Chặng 1: Lời mời đi qua đường link của dịch vụ uy tín
Link trong email không trỏ thẳng tới trang lừa đảo mà đi vòng qua link rút gọn của Google hoặc dịch vụ tự động hoá Zapier, có đường còn vòng qua cả trang đăng xuất của X. Bộ lọc thư thường chấm điểm uy tín theo tên miền, mà tên miền của Google hay X thì gần như luôn được tin.
Chặng 2: Ô “Xác nhận bạn không phải robot”
Trang lừa đảo đặt sau một bước kiểm tra của Cloudflare. Với người dùng, đây là cảnh quen thuộc, thậm chí khiến trang trông chuyên nghiệp hơn. Mục đích thật là chặn các công cụ quét tự động: theo Push Security, phần lớn lượt quét công khai dừng lại ở bước này và không bao giờ thấy nội dung lừa đảo phía sau.
Chặng 3: Trang sự kiện giả
Trang bắt chước giao diện sự kiện của hãng, ghi rõ phải dùng tài khoản công việc, gửi từng thao tác của bạn về máy chủ của kẻ gian.
Chặng 4: Đăng nhập, nơi tài khoản bị lấy
Tuỳ nút bạn bấm, trang chuyển sang lừa đảo mã thiết bị (Microsoft) hoặc trạm trung gian (Google). Hai cơ chế này được giải thích ở hai phần ngay sau.
Lừa đảo mã thiết bị là gì
Để hiểu chiêu lừa, trước hết cần biết đăng nhập bằng mã thiết bị vốn là tính năng hợp lệ. Theo tài liệu Microsoft, cơ chế này (tên kỹ thuật là OAuth 2.0 device authorization grant) dành cho thiết bị khó gõ phím như TV thông minh, thiết bị IoT, máy in. TV hiện một mã ngắn, bạn dùng điện thoại hoặc máy tính vào trang đăng nhập của Microsoft, nhập mã, đăng nhập. Xong, TV nhận được quyền truy cập tài khoản của bạn. Mặc định, mã có hiệu lực 15 phút.
Hãy hình dung bạn ra quầy lễ tân khách sạn, đọc số phòng và ký xác nhận để lễ tân giao thẻ phòng cho “người đang đứng chờ”. Bình thường người đó là bạn của bạn. Trong vụ lừa, người đang chờ là kẻ gian, còn bạn vẫn ký thật, tại quầy thật, bằng chữ ký thật.
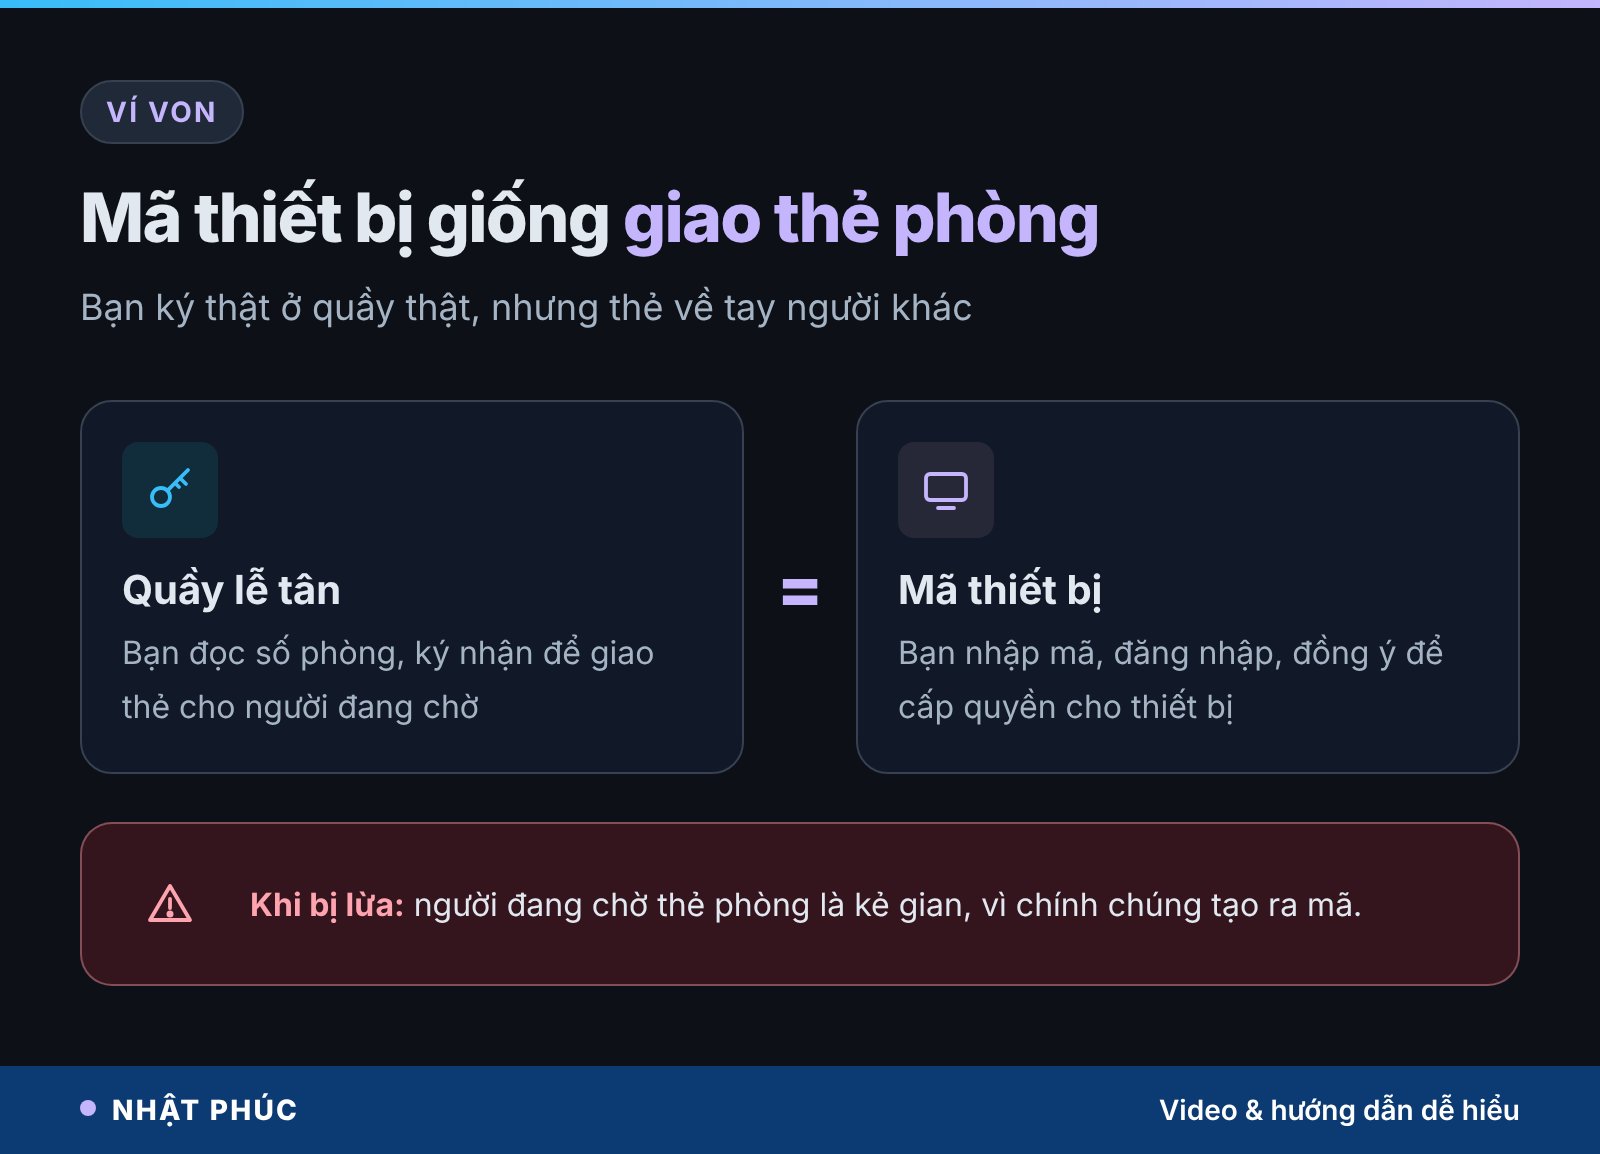
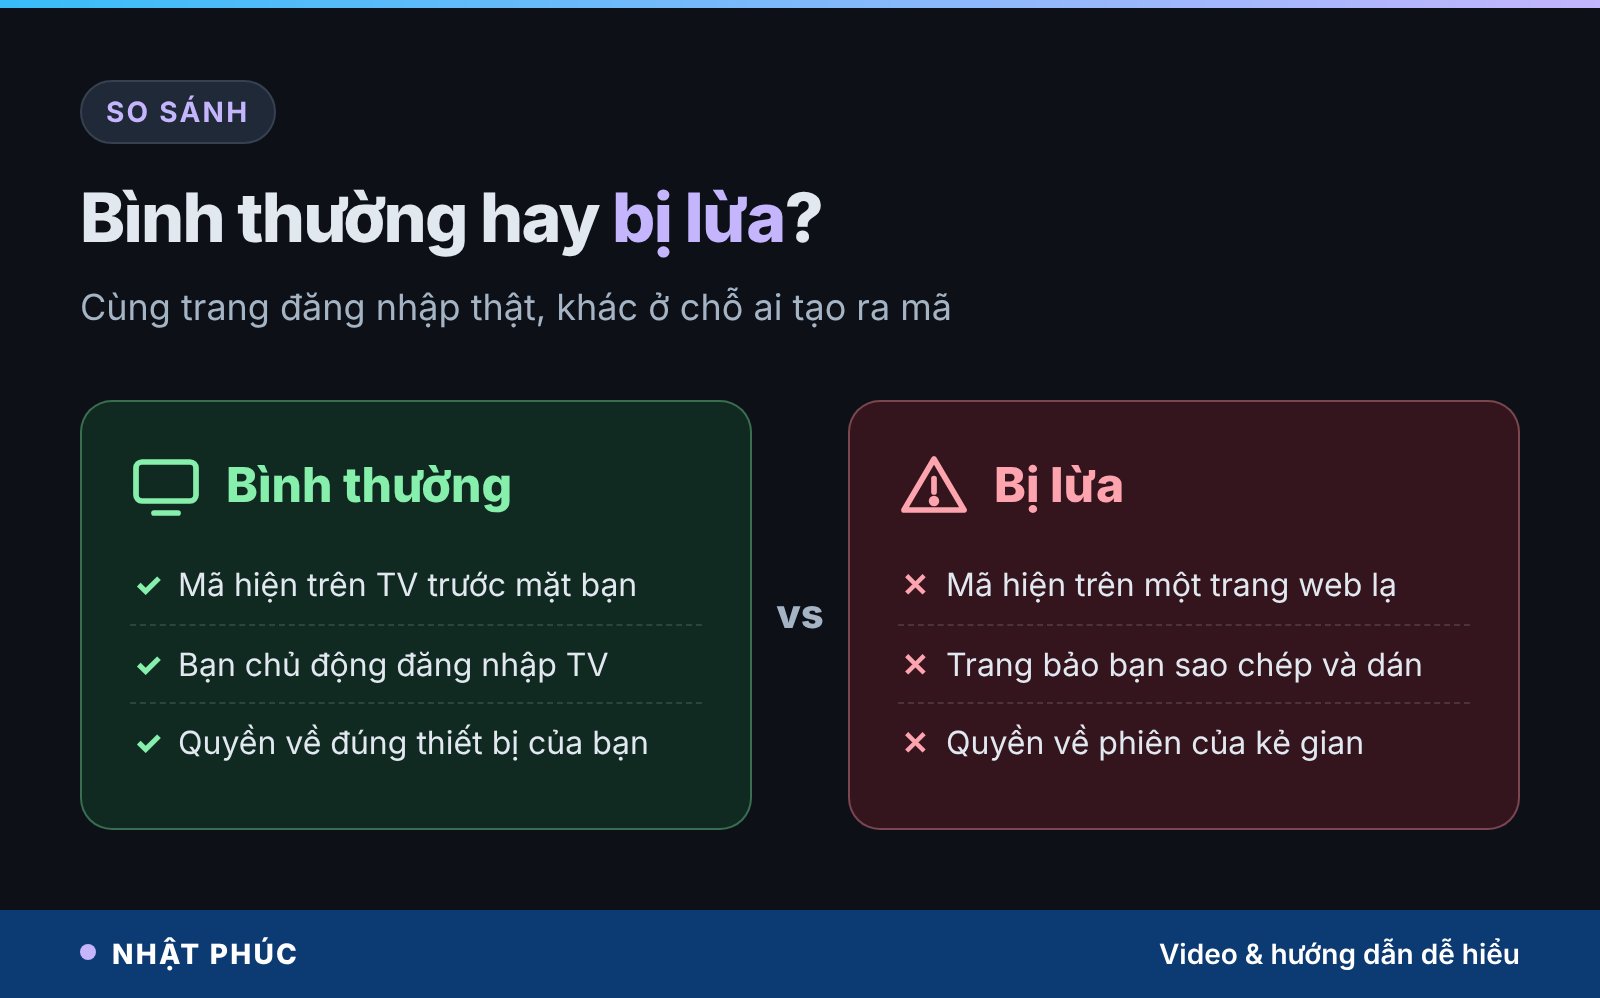
Trong chiến dịch giả sự kiện AI, khi bạn bấm nút Microsoft, trang lừa đảo xin Microsoft một mã thiết bị qua dịch vụ Kali365, hiện mã trong hộp thoại “Confirm access” và hướng dẫn bạn sao chép. Nút “Open Microsoft” mở đúng trang đăng nhập thiết bị thật của Microsoft. Bạn dán mã, đăng nhập, bấm đồng ý, và Microsoft cấp mã truy cập (token) cho phiên làm việc của kẻ gian, vì chính chúng là “thiết bị” đã xin mã.
Chưa hết: sau đó trang còn hiện “Signed in as…, opening Microsoft 365” rồi đưa bạn tới một trang đăng nhập Microsoft giả do VoidProxy dựng, để lấy thêm mật khẩu và cookie phiên làm “chìa dự phòng”. Theo BleepingComputer, với token lấy được, kẻ gian có thể vào tài nguyên của tài khoản Microsoft Entra và các ứng dụng liên kết đăng nhập một lần.
Vì sao chiêu này qua mặt được xác thực 2 lớp
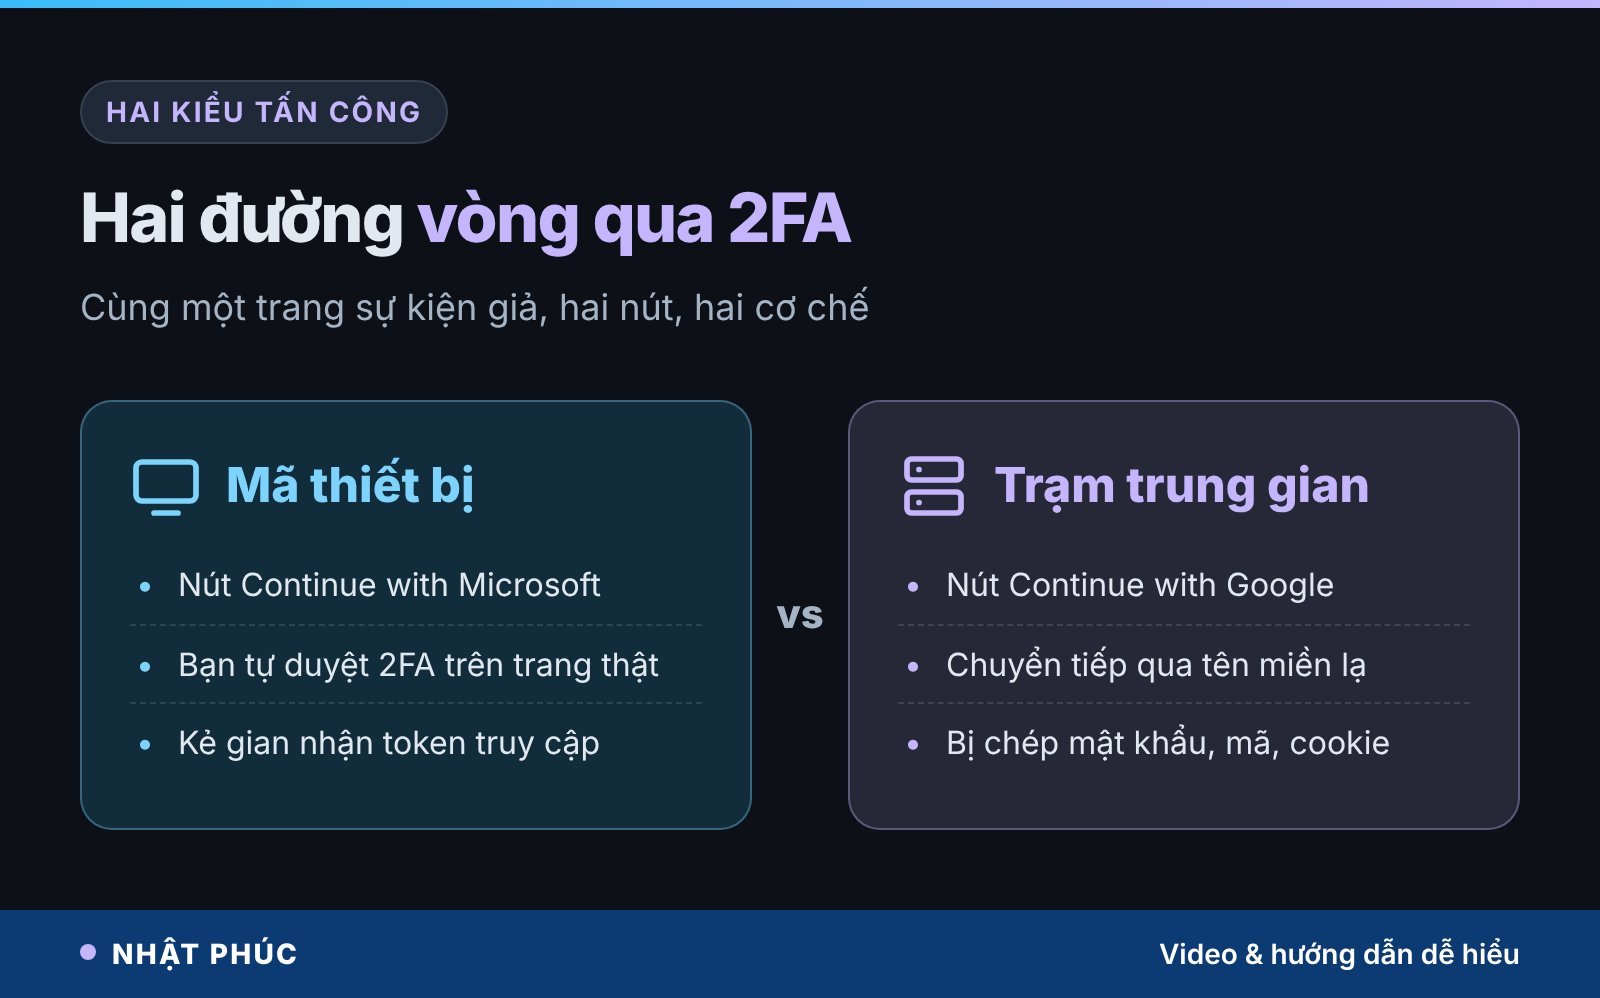
Nhiều người nghĩ đã bật xác thực 2 lớp (2FA) là yên tâm. Vụ này cho thấy hai kiểu tấn công khác nhau đều đi xuyên qua nó.
Mã thiết bị: bạn tự làm 2FA giúp kẻ gian
Với lừa đảo mã thiết bị, bạn không đưa mật khẩu cho ai. Bạn đăng nhập trên trang thật, tự duyệt thông báo xác thực, tự bấm đồng ý. 2FA vẫn chạy đúng; vấn đề là kết quả cuối cùng được giao cho thiết bị khác. Vì địa chỉ trang hoàn toàn thật, mẹo “kiểm tra tên miền” quen thuộc cũng vô dụng.
Trạm trung gian: chép lại cả phiên đăng nhập
Với nút Google, trang mở một cửa sổ bật lên tên “Portal”. Cửa sổ này nằm trên tên miền của kẻ gian và hoạt động như một trạm trung gian (adversary-in-the-middle, AiTM): nó chuyển tiếp trang đăng nhập Google thật tới bạn, đồng thời chép lại mật khẩu, mã xác thực bạn nhập và cookie phiên sau khi đăng nhập. Có cookie phiên, kẻ gian vào tài khoản mà không cần qua 2FA lần nữa.
Passkey chặn được kiểu nào
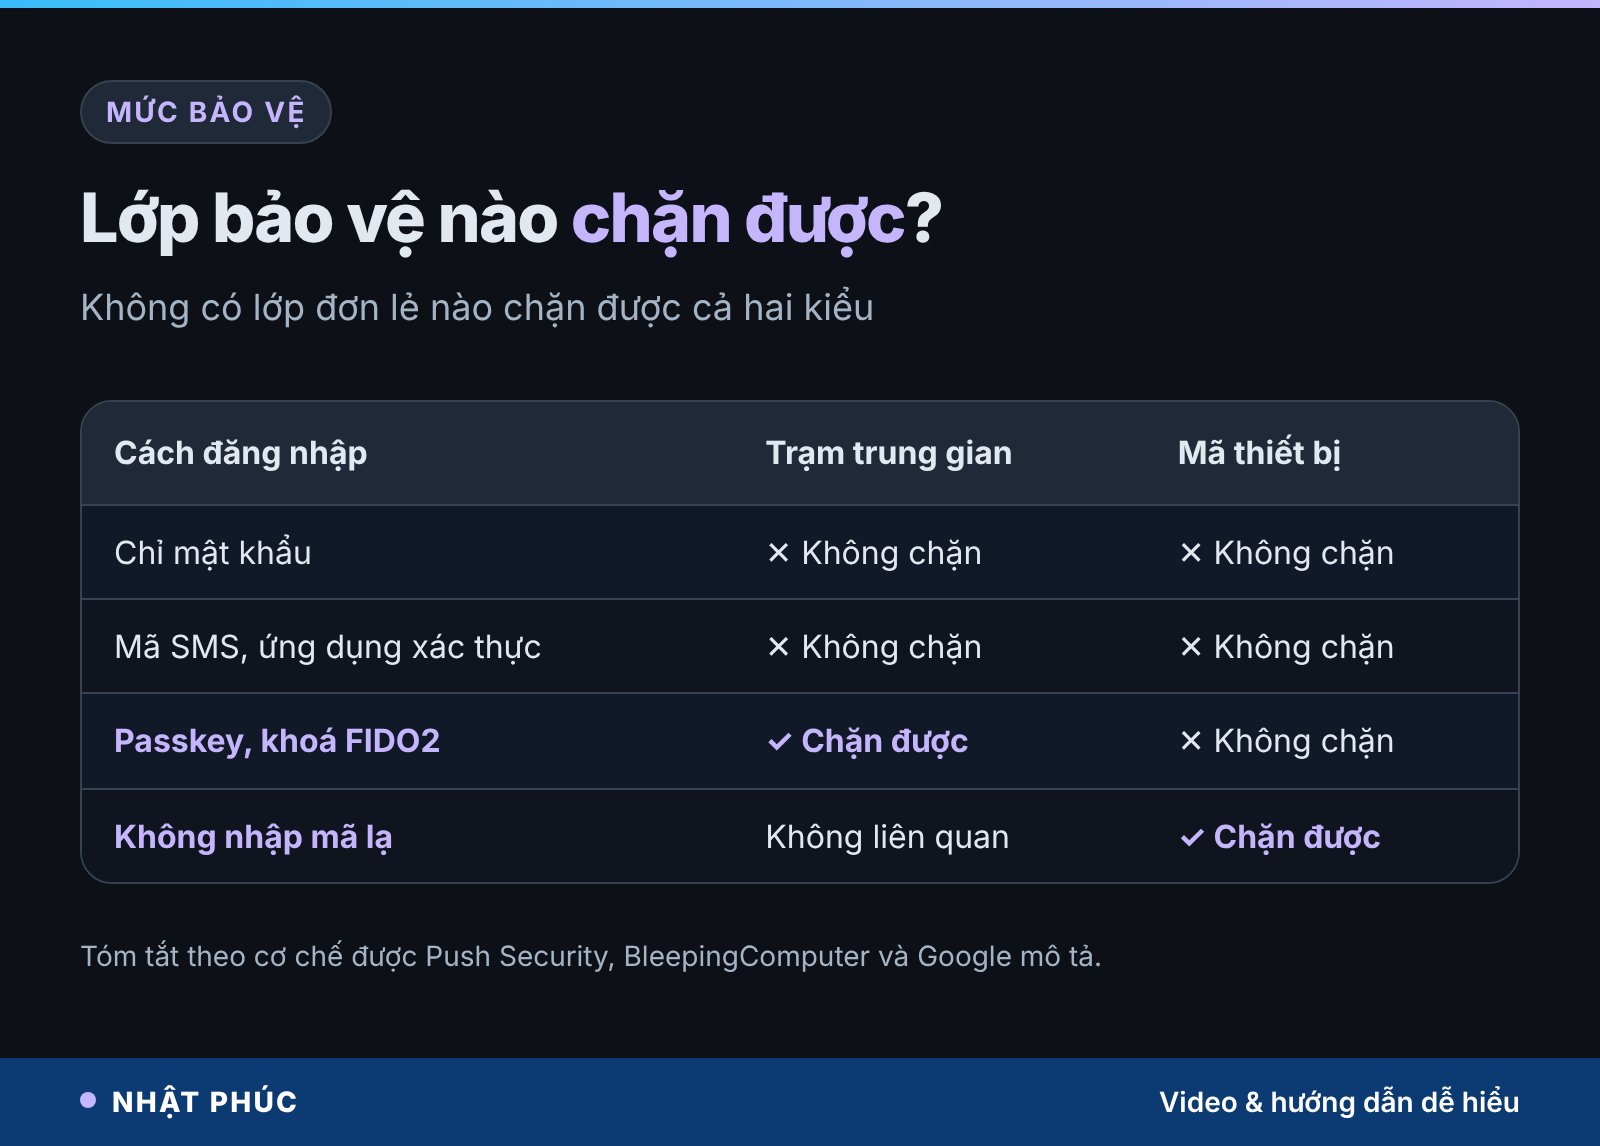
Passkey và khoá bảo mật FIDO2 gắn chặt với tên miền thật của dịch vụ, nên trình duyệt sẽ không dùng passkey của Google trên một tên miền giả. Vì vậy chúng chống được trạm trung gian. Theo trang hỗ trợ của Google, passkey “an toàn hơn trước lừa đảo” vì không thể chia sẻ, sao chép hay vô tình đưa cho người khác.
Nhưng với lừa đảo mã thiết bị, bạn đăng nhập trên chính tên miền thật của Microsoft, nên passkey vẫn hoạt động bình thường và lớp bảo vệ theo tên miền không có tác dụng. Đây là lý do BleepingComputer khuyến nghị cả hai việc: dùng xác thực chống lừa đảo như khoá FIDO2, và hạn chế đăng nhập bằng mã thiết bị ở nơi không cần.
Dấu hiệu nhận biết sự kiện, khuyến mãi AI giả
Vì trang đăng nhập có thể là thật, bạn cần nhận ra vấn đề từ trước lúc đăng nhập. Các dấu hiệu sau rút ra từ chính chiến dịch này:
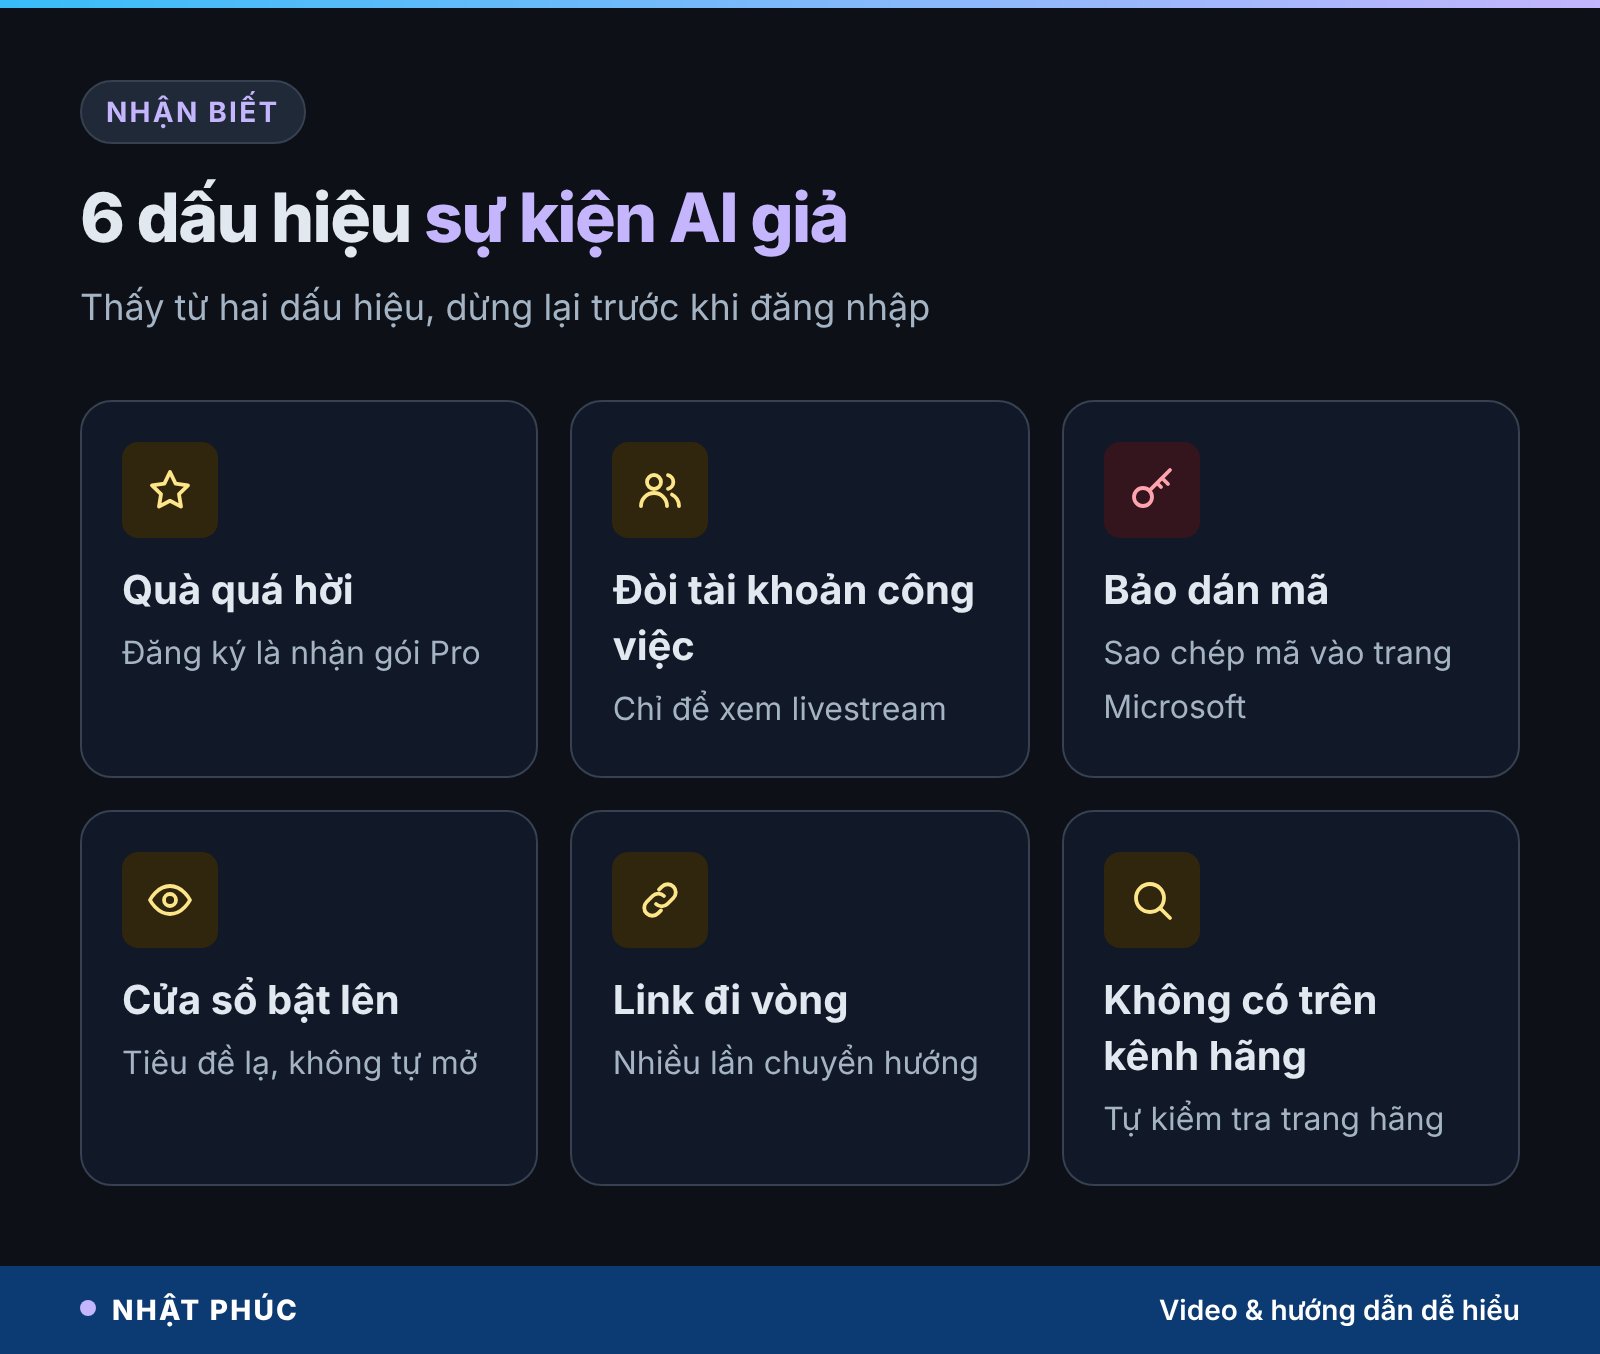
- Quà quá hời gắn với việc đăng nhập: “đăng ký là nhận 3 tháng gói Pro” hay “nhận cổ phần” là kịch bản kinh điển.
- Bắt buộc dùng tài khoản công việc chỉ để đăng ký xem một buổi livestream.
- Bất kỳ trang nào bảo bạn sao chép một mã rồi dán vào trang Microsoft, trong khi bạn không hề đang đăng nhập TV, máy in hay thiết bị nào.
- Cửa sổ đăng nhập bật lên có tiêu đề lạ, không phải từ thao tác bạn chủ động mở trang của Google.
- Link đi vòng qua link rút gọn hoặc nhiều lần chuyển hướng trước khi tới trang sự kiện.
- Sự kiện không có trên kênh chính thức của hãng: trang web, blog, tài khoản mạng xã hội chính thức.
Nếu nghi ngờ người gửi email, bạn có thể thử tra cứu ngược địa chỉ email trước khi làm gì thêm. Với lời mời nhân danh một hãng lớn, cách chắc nhất vẫn là tự gõ địa chỉ trang chủ của hãng và tìm sự kiện ở đó, không bấm link trong thư.
Cách tự bảo vệ tài khoản Microsoft, Google
Không cần là chuyên gia bảo mật, bạn chỉ cần vài thói quen sau.
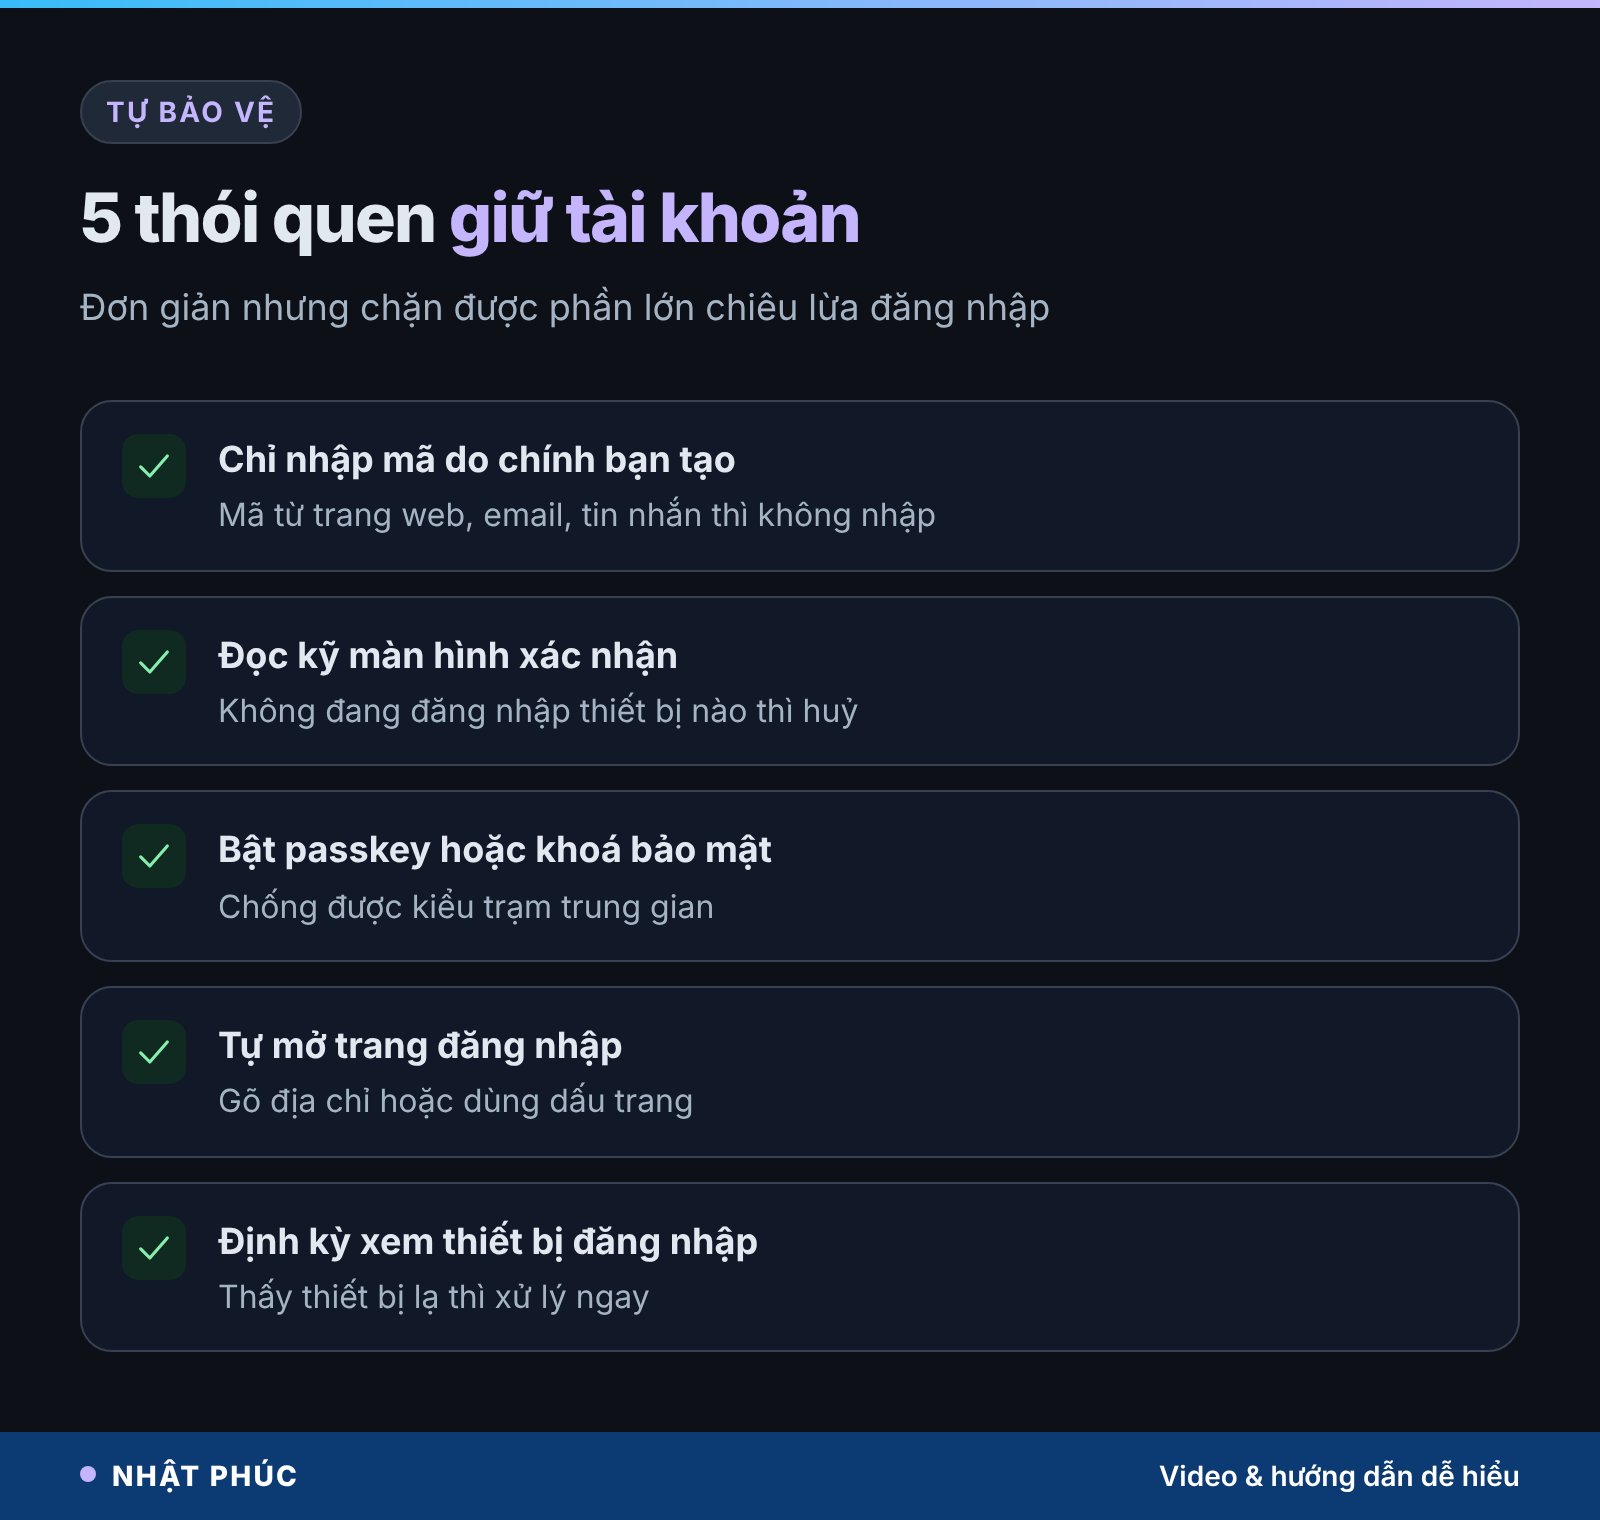
1. Quy tắc vàng: chỉ nhập mã thiết bị do chính bạn tạo
Mã thiết bị chỉ hợp lý khi bạn đang đứng trước một thiết bị (TV, máy chiếu phòng họp, công cụ dòng lệnh) và chính thiết bị đó hiện mã. Mã đến từ một trang web, email hay tin nhắn thì không nhập, dù trang đăng nhập có thật đến đâu.
2. Đọc kỹ màn hình xác nhận
Trang đăng nhập thiết bị của Microsoft thường hỏi bạn có đang cố đăng nhập vào một ứng dụng hay thiết bị hay không. Nếu bạn không đang làm vậy, hãy huỷ.
3. Bật passkey hoặc khoá bảo mật
Theo Google, passkey dùng được trên máy tính Windows 10, macOS Ventura, ChromeOS 109 trở lên, điện thoại Android 9, iOS 16 trở lên và khoá bảo mật hỗ trợ FIDO2. Passkey chặn được kiểu trạm trung gian như nhánh Google của vụ này.
4. Đăng nhập bằng cách tự mở trang
Muốn vào Microsoft 365 hay Gmail, hãy tự gõ địa chỉ hoặc dùng dấu trang, không đăng nhập qua nút trên trang của bên thứ ba khi không chắc chắn.
5. Định kỳ xem thiết bị và phiên đăng nhập
Tài khoản Google có trang Kiểm tra bảo mật và danh sách thiết bị đang đăng nhập; tài khoản Microsoft có trang hoạt động đăng nhập. Thiết bị lạ là tín hiệu cần xử lý ngay.
Doanh nghiệp: chặn đăng nhập bằng mã thiết bị
Nhiều công ty ở Việt Nam dùng Microsoft 365 làm email và lưu trữ. Với họ, tin tốt là Microsoft đã cho quản trị viên công cụ để khoá hẳn đường tấn công này. Tài liệu Microsoft Learn gọi luồng mã thiết bị là “phương thức xác thực rủi ro cao”, có thể bị dùng trong lừa đảo, và khuyến nghị chặn ở mọi nơi có thể, chỉ cho phép trong trường hợp thật sự cần như thiết bị phòng họp hay công cụ cũ không cập nhật được.
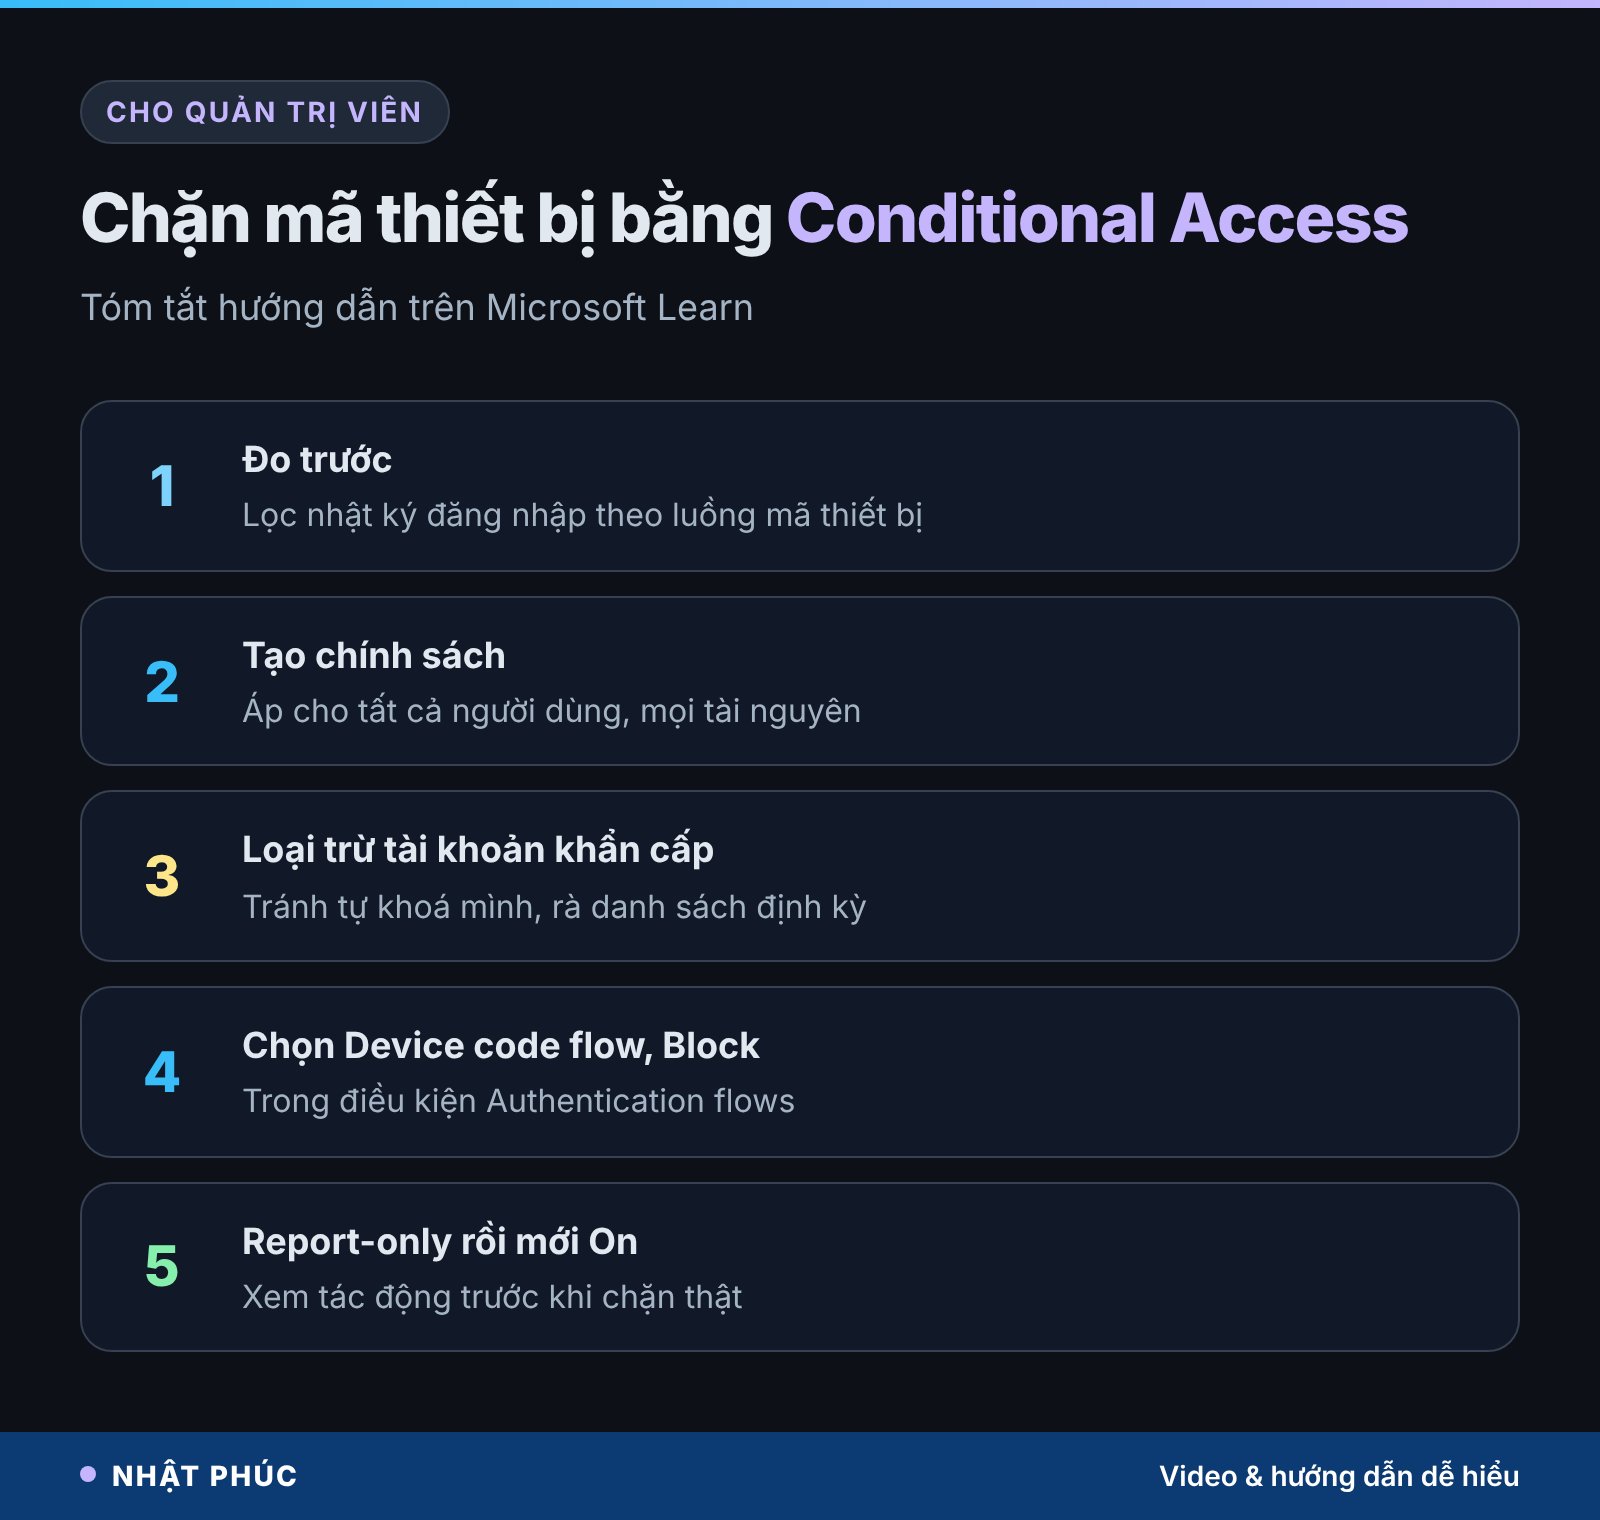
Các bước chính theo hướng dẫn của Microsoft (cần quyền tối thiểu Conditional Access Administrator):
- Trước tiên, xem nhật ký đăng nhập, lọc theo giao thức xác thực mã thiết bị, để biết công ty có ai đang dùng hay không.
- Vào Microsoft Entra admin center, mục Conditional Access, tạo chính sách mới, áp cho tất cả người dùng.
- Loại trừ tài khoản khẩn cấp (break-glass) để tránh tự khoá mình, và định kỳ rà danh sách loại trừ.
- Ở phần điều kiện Authentication flows, chọn Device code flow; ở phần cấp quyền, chọn Block access.
- Bật chế độ Report-only để xem tác động, sau đó mới chuyển sang On.
Ngoài ra, doanh nghiệp nên ưu tiên xác thực chống lừa đảo (passkey, khoá FIDO2) cho tài khoản quan trọng, và đưa kịch bản “lời mời sự kiện tặng công cụ AI” vào buổi tập huấn nhận biết lừa đảo, nhất là cho phòng marketing, kinh doanh, nhân sự.
Lỡ nhập mã hoặc đăng nhập thì làm gì
Nếu lỡ làm theo một trang như trên, hãy hành động ngay, vì kẻ gian thường khai thác tài khoản trong vài giờ đầu:
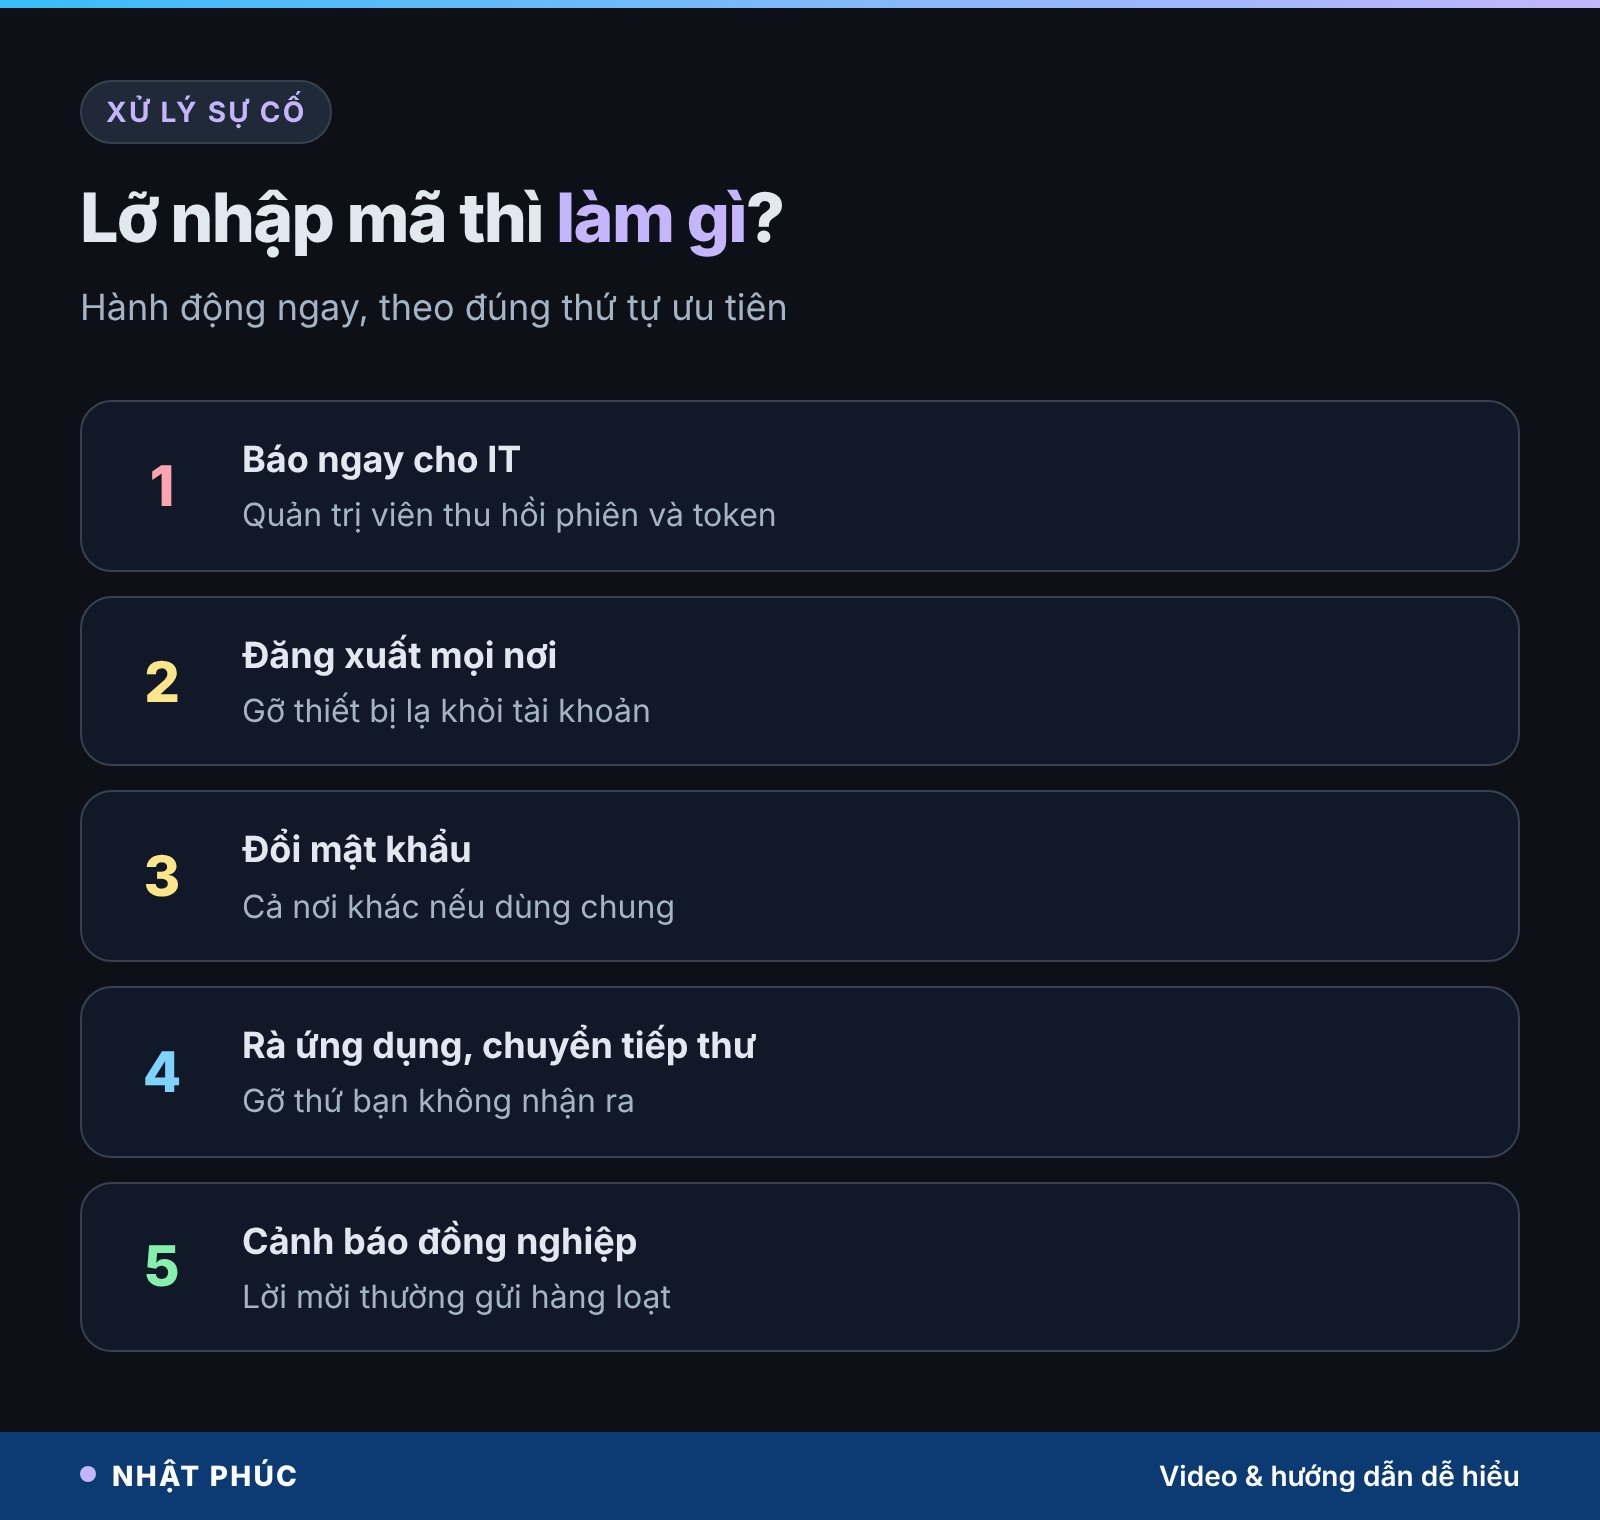
1. Báo ngay cho bộ phận IT
Với tài khoản công ty, đây là bước quan trọng nhất. Quản trị viên có thể thu hồi toàn bộ phiên đăng nhập và token của tài khoản bạn trong Microsoft Entra hoặc Google Workspace, việc mà bạn tự làm không triệt để được.
2. Đăng xuất khỏi mọi nơi
Tài khoản Microsoft có tuỳ chọn đăng xuất ở mọi nơi trong trang bảo mật; tài khoản Google cho đăng xuất từng thiết bị lạ trong danh sách thiết bị.
3. Đổi mật khẩu
Nhánh trang giả của VoidProxy có thể đã lấy mật khẩu của bạn. Đổi mật khẩu, và đổi luôn ở các nơi khác nếu bạn dùng chung mật khẩu đó.
4. Rà ứng dụng, quy tắc chuyển tiếp thư
Kiểm tra danh sách ứng dụng bên thứ ba có quyền truy cập tài khoản, quy tắc chuyển tiếp hoặc lọc thư lạ. Gỡ bất cứ thứ gì bạn không nhận ra.
5. Cảnh báo đồng nghiệp
Lời mời kiểu này thường gửi hàng loạt trong cùng công ty. Báo sớm giúp người khác không mắc bẫy.
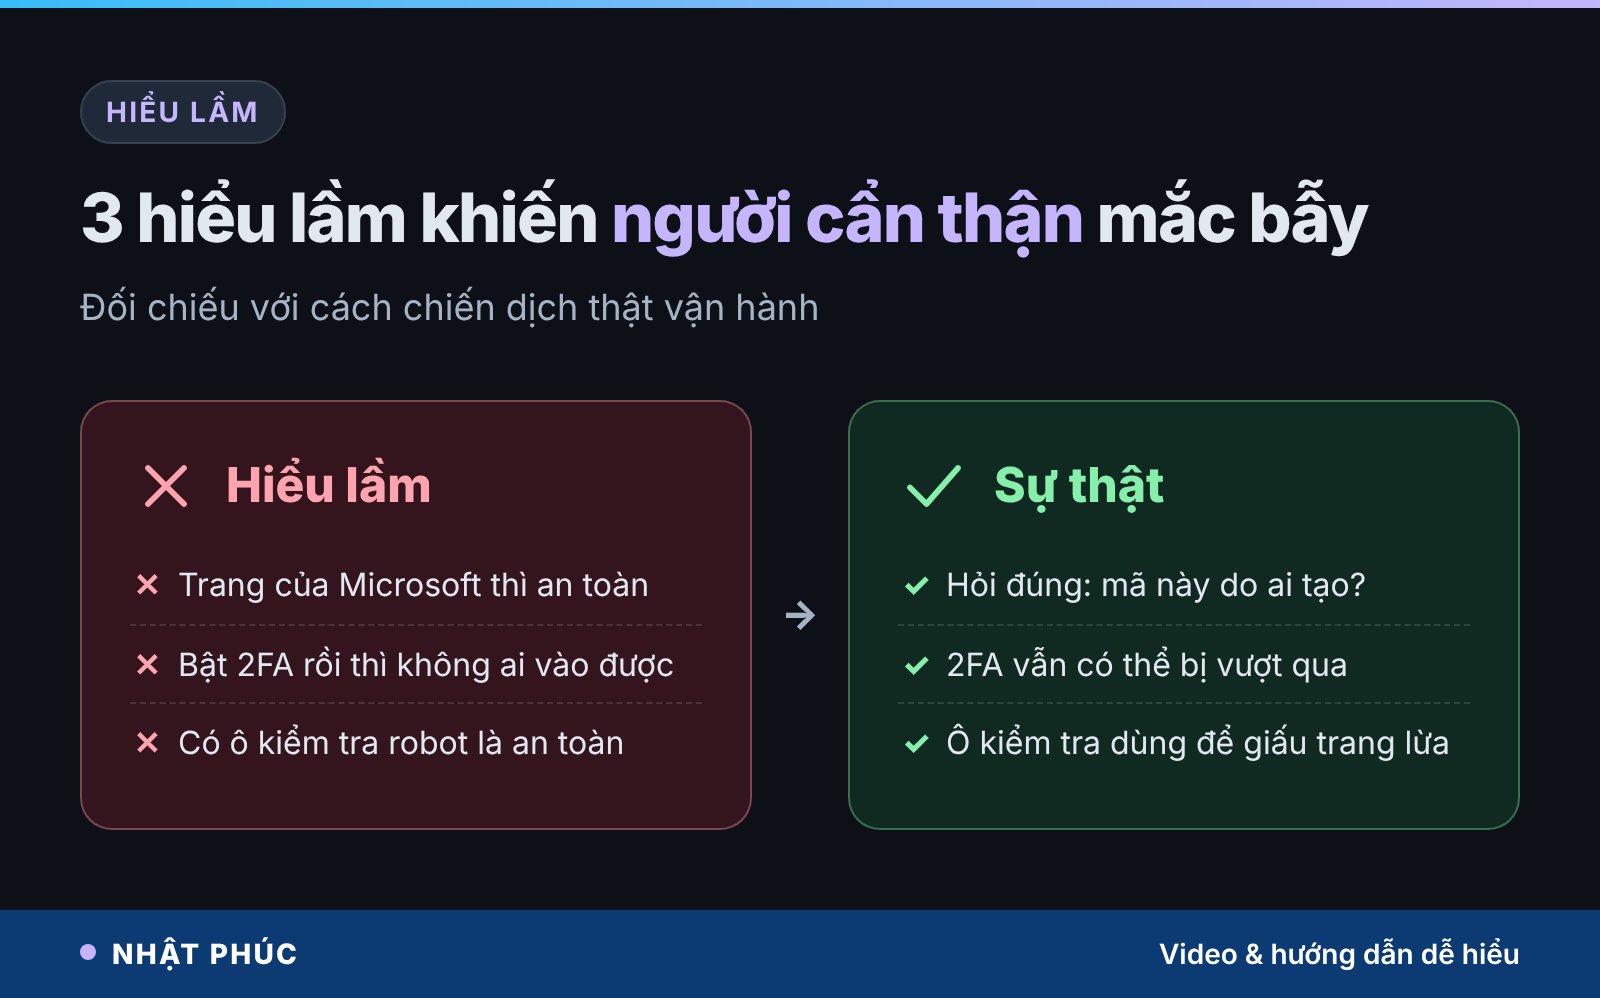
Hiểu lầm phổ biến
“Địa chỉ trang là của Microsoft thì an toàn”
Trong lừa đảo mã thiết bị, trang đúng là của Microsoft. Câu hỏi đúng không phải “trang này thật không” mà là “mã này do ai tạo”.
“Bật 2FA rồi thì không ai vào được”
2FA chặn được kẻ chỉ có mật khẩu, nhưng không chặn được khi bạn tự duyệt cho thiết bị của kẻ gian, hoặc khi cookie phiên bị chép qua trạm trung gian.
“Có ô kiểm tra robot nghĩa là trang đàng hoàng”
Ai cũng gắn được bước kiểm tra robot. Ở vụ này, nó được dùng để giấu trang lừa đảo khỏi máy quét bảo mật.
| Tiêu chí | Lừa đảo mã thiết bị | Trạm trung gian (AiTM) |
|---|---|---|
| Nút trên trang giả | Continue with Microsoft | Continue with Google |
| Trang bạn đăng nhập | Trang thật của Microsoft | Trang Google được chuyển tiếp qua tên miền lạ |
| Kẻ gian lấy được | Token truy cập, sau đó thêm mật khẩu và cookie | Mật khẩu, mã xác thực, cookie phiên |
| Passkey có chặn được không | Không, vì tên miền là thật | Có, vì tên miền không khớp |
| Chốt chặn chính | Không nhập mã lạ; doanh nghiệp chặn luồng mã thiết bị | Passkey, khoá FIDO2; tự mở trang đăng nhập |
Câu hỏi thường gặp
OpenAI có thật sự tặng 3 tháng ChatGPT Pro không?
Sự kiện trong vụ này là giả, do kẻ gian dựng để lấy tài khoản. Bất kỳ ưu đãi nào nhân danh OpenAI, Anthropic, Google hay xAI, bạn nên tự kiểm tra trên trang web hoặc kênh chính thức của hãng. Nếu chỉ thấy ưu đãi trong một email lạ và đòi đăng nhập tài khoản công ty, hãy coi là lừa đảo.
Tài khoản cá nhân có bị nhắm không?
Chiến dịch này yêu cầu tài khoản công việc vì giá trị cao hơn. Tuy vậy, cơ chế mã thiết bị và trạm trung gian áp dụng được với nhiều loại tài khoản. Quy tắc “không nhập mã thiết bị mình không tự tạo” và bật passkey nên áp dụng cho cả tài khoản cá nhân.
Khi nào nhập mã thiết bị là an toàn?
Khi chính bạn đang đăng nhập một thiết bị trước mặt, như ứng dụng trên TV, thiết bị phòng họp hay công cụ dòng lệnh, và mã hiện trên chính thiết bị đó. Mã đến từ một trang web, email, tin nhắn hay cuộc gọi của người khác thì không nhập.
Đã đổi mật khẩu thì kẻ gian có bị đá ra không?
Chưa chắc. Token và cookie phiên đã cấp có thể vẫn dùng được một thời gian nếu không bị thu hồi. Vì vậy cần đăng xuất mọi nơi và, với tài khoản công ty, nhờ quản trị viên thu hồi phiên đăng nhập. Đổi mật khẩu vẫn cần làm, vì nhánh trang giả có thể đã lấy mật khẩu.
Công ty không dùng TV hay máy chiếu đăng nhập Microsoft, có nên chặn mã thiết bị?
Theo Microsoft, nên. Hãng khuyến nghị chặn luồng mã thiết bị ở mọi nơi có thể, nhưng nên bật chế độ chỉ báo cáo trước để xem có công cụ nào đang dùng hay không, rồi mới chặn thật. Cần loại trừ tài khoản khẩn cấp khỏi chính sách.
Lừa đảo kiểu này liên quan gì tới prompt injection?
Không trực tiếp. Prompt injection lừa chính AI làm sai lệnh, còn vụ này lừa con người bằng mồi nhử AI. Nếu bạn quan tâm cách kẻ gian thao túng AI agent, xem thêm bài prompt injection là gì.
Kết luận
Vụ giả sự kiện tặng ChatGPT Pro cho thấy hai điều. Một, AI đã thành miếng mồi ngon vì ai cũng muốn được dùng công cụ AI xịn. Hai, kẻ gian không còn cần trang đăng nhập giả: chúng dụ bạn tự mở cửa trên trang thật. Với lừa đảo mã thiết bị, nhớ một câu là đủ: mã không do bạn tạo thì không nhập. Với doanh nghiệp, hãy kiểm tra và chặn luồng mã thiết bị nếu không cần.
Bạn hay đồng nghiệp đã từng nhận lời mời sự kiện AI “quá hời” nào chưa? Hãy kể lại trong phần bình luận và theo dõi Nhật Phúc để cập nhật thêm các chiêu lừa công nghệ mới.
Bình luận
Chưa có bình luận nào. Bạn có câu hỏi hay kinh nghiệm riêng về chủ đề này? Hãy là người mở đầu.